AI tìm ra lỗ hổng PHP hơn 10 năm, nhưng tin lộ trước bản vá
Lỗ hổng PHP2Shell cho người lạ chạy mã trên máy chủ, không cần đăng nhập. Vá ở PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35. Web bạn chạy bản nào?

Mục lục
Lỗ hổng PHP2Shell vừa được vá ngày 21/10/2026, và web WordPress của bạn có thể nằm trong diện rủi ro.
Theo thông báo của dự án PHP, dự án vừa ra bản vá khẩn cấp.
Lỗ hổng cho phép người lạ chạy mã độc từ xa mà không cần đăng nhập.
Theo Cloudflare, thông tin về lỗi còn bị lộ trước ngày vá chính thức!
TÓM TẮT NHANH
- Chuyện gì: Dự án PHP vá 2 lỗi nghiêm trọng mang tên PHP2Shell ngày 21/10/2026.
- Bản vá: Gồm PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35; bản 8.1 trở xuống đã ngừng hỗ trợ.
- Mức độ: Cho phép chạy mã từ xa hoặc đánh cắp dữ liệu bộ nhớ không cần mật khẩu.
- Cần làm ngay: Kiểm tra phiên bản PHP máy chủ và yêu cầu nhà hosting nâng cấp.
1. PHP có gì mới
Ngày 21/10/2026, dự án PHP chính thức tung ra 4 bản vá khẩn cấp.
Đợt cập nhật sửa hai mã lỗi CVE-2026-109618 và CVE-2026-109619 ở mức nghiêm trọng.
Không phải mã web của bạn lỗi đâu, mà lỗ hổng PHP2Shell nằm ở chính bộ chạy PHP máy chủ!
1.1 Lỗ hổng PHP2Shell nguy hiểm ở chỗ nào
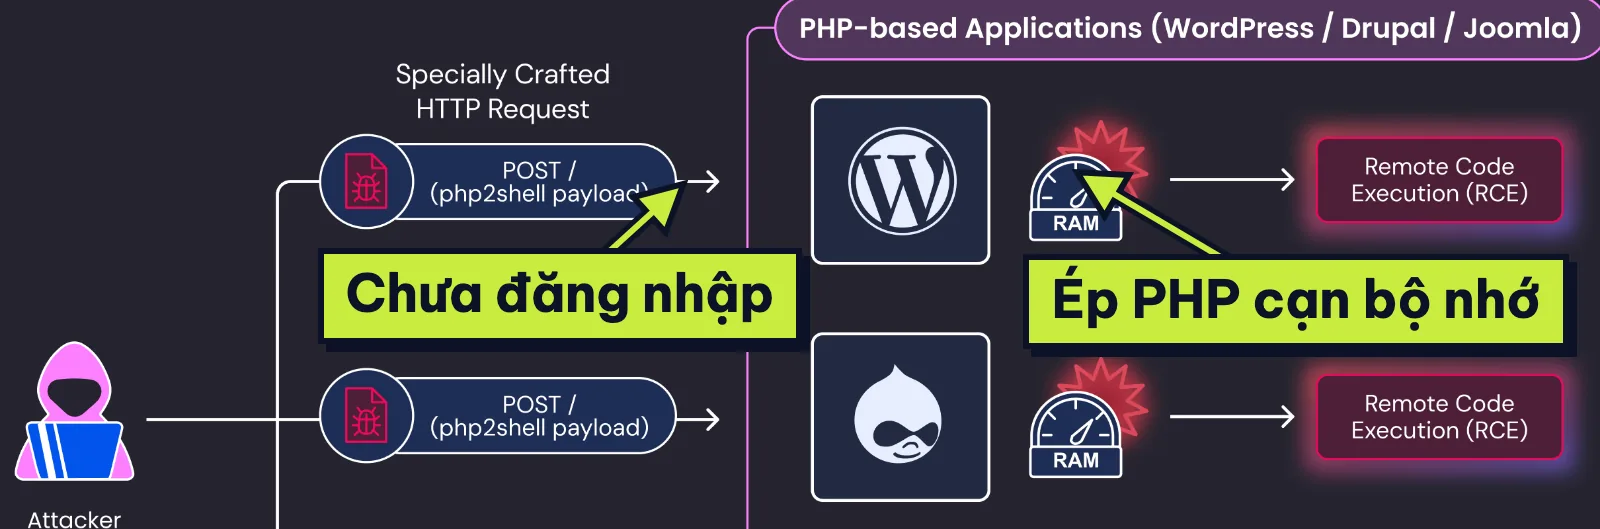
Lỗi xảy ra khi PHP cạn bộ nhớ giữa chừng rồi dọn dẹp dữ liệu ẩu.
Kẻ tấn công lợi dụng thời khắc đó để gửi yêu cầu độc hại.
Hệ quả là kẻ xấu có thể đọc trộm mật khẩu, API key hoặc chiếm quyền điều khiển. Theo Wiz, lỗ hổng PHP2Shell này nhận mức điểm CVSS 9.2.
Nguy cơ đe dọa mọi hệ thống như PHP-FPM, Apache mod_php, FrankenPHP hay LiteSpeed. Riêng với mod_php, kẻ xấu có thể tấn công trước khi mã trang web kịp chạy.
Nhóm Wiz đã chứng minh việc chạy mã từ xa thành công trên WordPress, Drupal và Joomla mà không cần tài khoản.
Các phiên bản an toàn đã được vá gồm:
| Nhánh PHP | Bản đã vá (từ) |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 trở xuống | Dự án PHP không còn vá — nâng nhánh hoặc hỏi nhà cung cấp |
Theo thông báo của dự án PHP ngày 21/10/2026.
1.2 AI tìm ra lỗ hổng PHP2Shell như thế nào
Sự việc thu hút chú ý lớn nhờ vai trò của AI.
Theo OpenAI, công ty Calif tìm ra một lỗi bằng GPT-5.6 Sol qua chương trình Patch the Planet.
Đồng thời, Wiz độc lập phát hiện cả hai lỗi qua Wiz Atlas, Gemini 4 Argon và GPT-5.6 Sol. Wiz đánh giá Gemini 4 Argon đóng góp lớn nhất trong khâu tìm lỗi và kiểm tra bản vá.
Theo Wiz, một chuyên gia chỉ mất 1 tuần làm xong việc của cả đội ngũ giỏi trong nhiều tháng.
Tuấn đọc tin này mà giật mình luôn!
Đoạn mã lỗi đã tồn tại hơn 10 năm, xuất hiện từ thời PHP 5.4. Theo Wiz và Cloudflare, PHP đang chạy gần 70% website nên phạm vi ảnh hưởng rất rộng.
1.3 Các bản PHP cũ có nhận bản vá PHP2Shell không
Các phiên bản từ PHP 8.1 trở xuống đã hết hạn hỗ trợ.
Dự án PHP sẽ không phát hành gói cập nhật cài sẵn cho các nhánh này.
Dự án chỉ cung cấp bản vá mã nguồn tối thiểu cho PHP 7.4, 8.0 và 8.1. Ai dùng kho rpms.remirepo.net cũng chưa có bản cập nhật trong ngày 21/10/2026.
2. Chúng mình ở Việt Nam cần lưu ý gì
Ở Việt Nam, rất nhiều shop và blog nhỏ chạy WordPress, WooCommerce trên hosting PHP.
Cứ tưởng cập nhật hết plugin là xong ư?
Không hề đơn giản như vậy đâu!
Cloudflare nhấn mạnh lỗi nằm ở bộ chạy PHP của máy chủ. Cập nhật mã trang web hay plugin không giúp giải quyết lỗ hổng PHP này.
WordPress có sẵn mục để bạn tự tra cứu phiên bản. Bạn hãy vào Công cụ > Tình trạng website > Thông tin > Máy chủ rồi tìm dòng Phiên bản PHP.
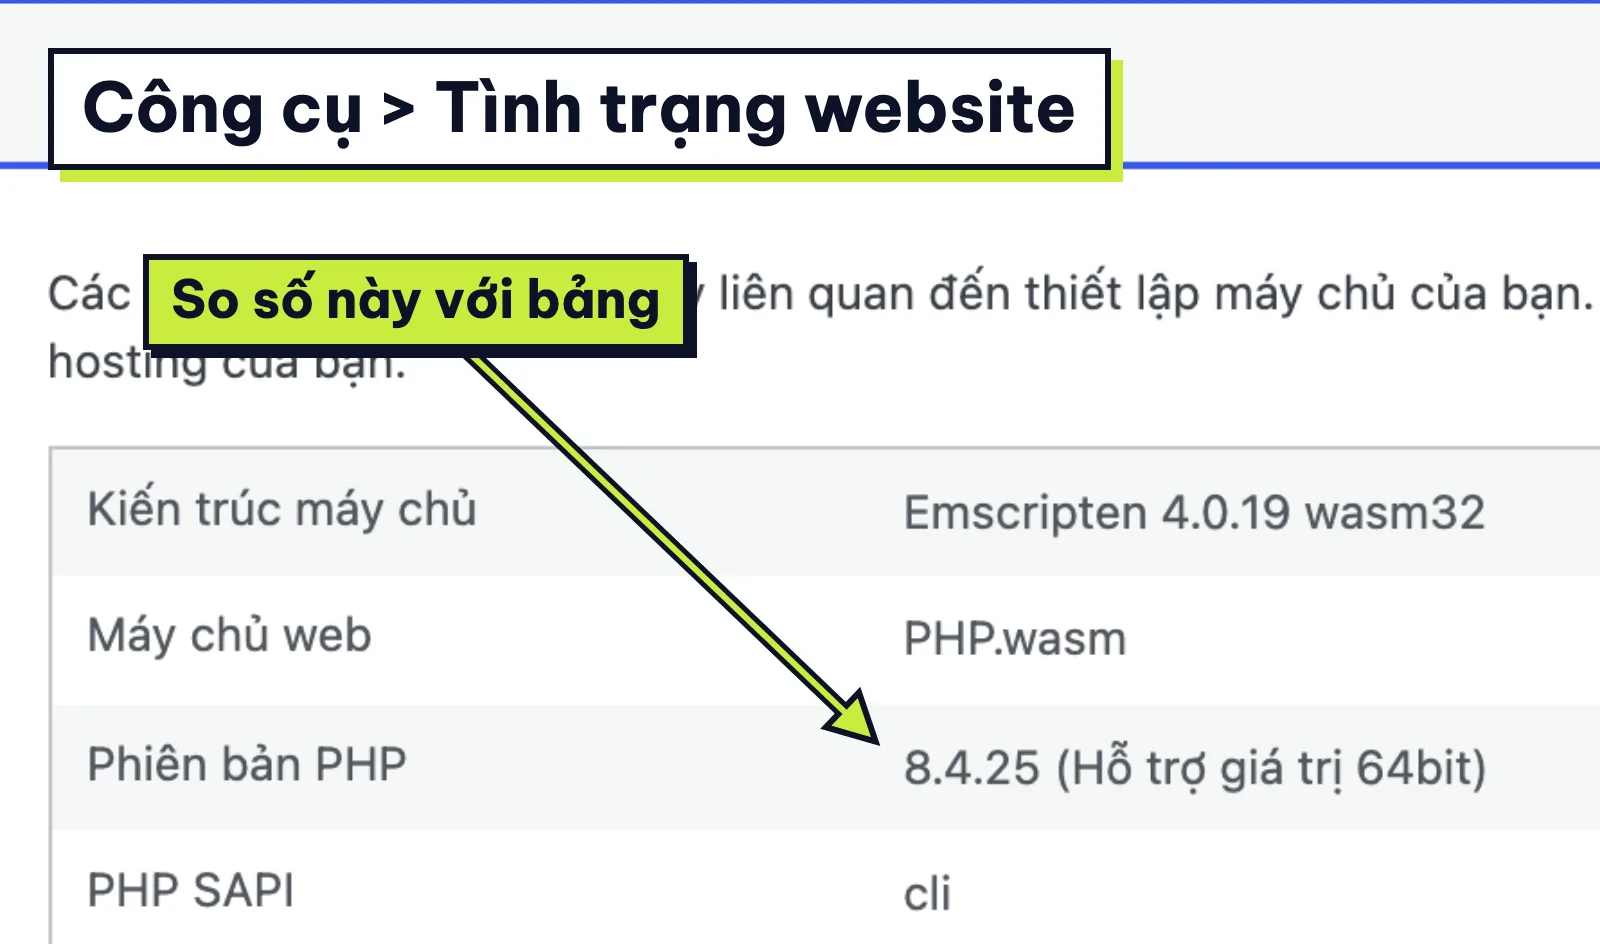
Số thấp hơn bảng vá? Hỏi nhà hosting ngay.
Có điều, bản PHP của một số bản Linux có thể đã vá ngược mà số phiên bản không đổi.
Các báo cáo không nhắc tới nhà hosting nào tại Việt Nam. Bạn nên chủ động liên hệ nhà cung cấp để cập nhật PHP WordPress an toàn nhé.
Đọc tới đoạn Cloudflare, mình thấy nhẹ người được một chút. Nếu trang web đặt sau Cloudflare, bạn đã có lớp khiên che chắn tạm.
Từ 03:02 UTC ngày 21/10/2026, Cloudflare đã bật luật WAF chặn tấn công cho mọi gói, kể cả Free.
Theo Cloudflare, thông tin về lỗi đã rò rỉ và xuất hiện lưu lượng tấn công thực tế. Kẻ xấu thậm chí liên tục đổi mẫu gửi lên để lách qua bộ lọc.
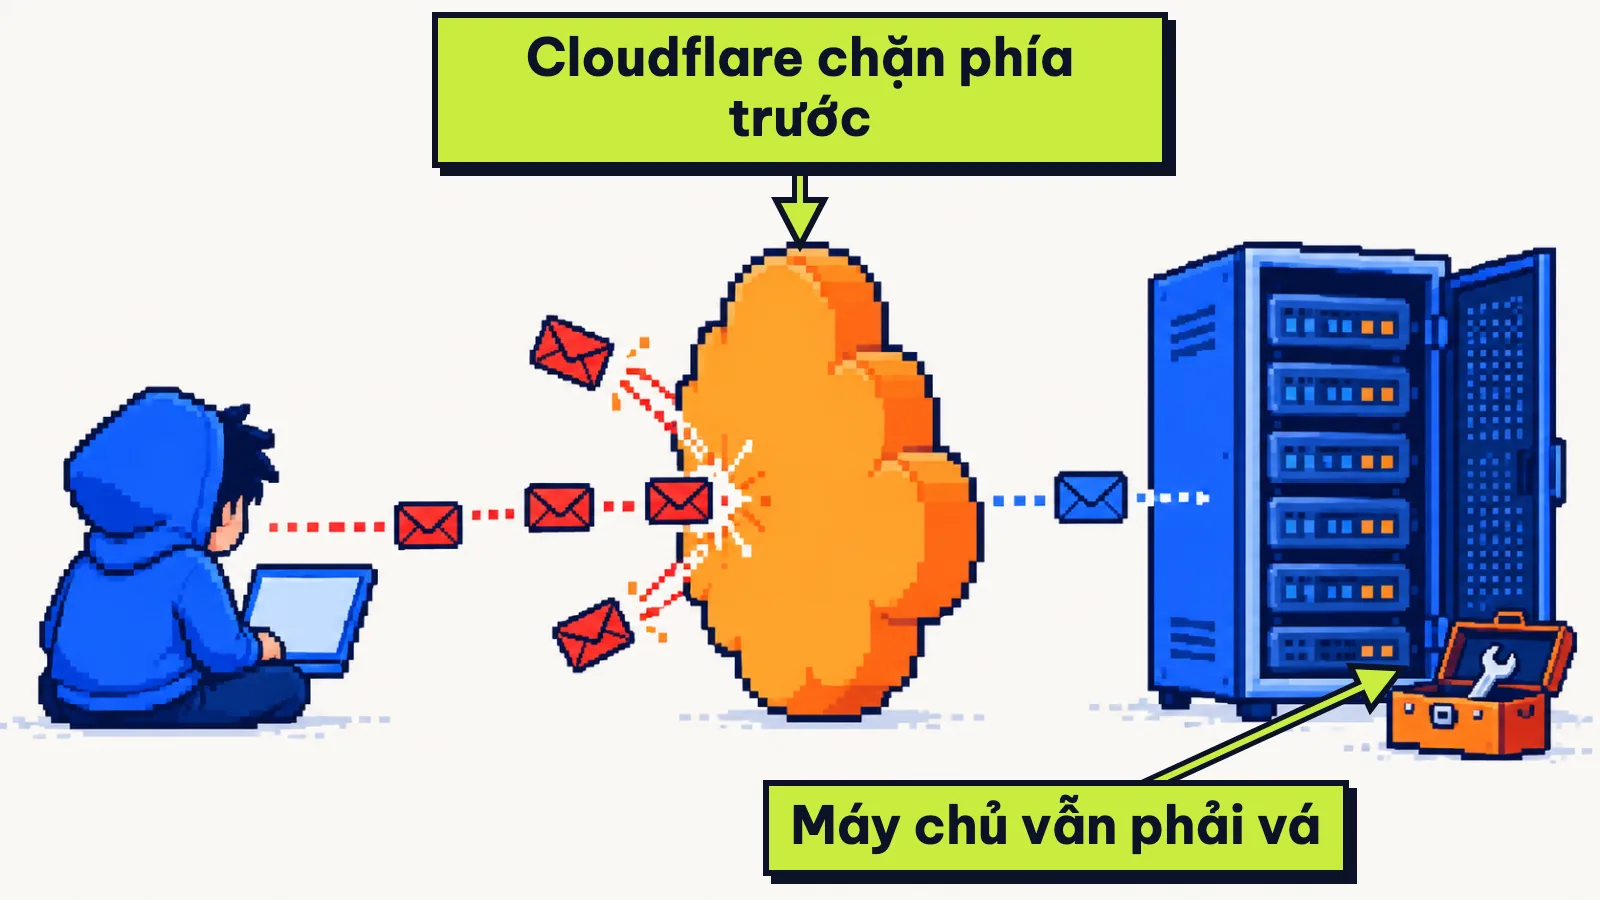
Dù có WAF hay chạy FPM, bạn vẫn phải cập nhật bản vá lỗ hổng PHP2Shell. Các biện pháp cấu hình máy chủ chỉ giúp giảm bớt rủi ro tạm thời.
3. Góc nhìn của Tuấn
Tuấn thấy tin về lỗ hổng PHP2Shell lần này đáng chú ý không phải vì AI quá giỏi.
Mà là AI đang đẩy cả hai phe nhanh lên chóng mặt.
Chính OpenAI thừa nhận năng lực tìm lỗi cũng giúp kẻ xấu chế công cụ tấn công nhanh hơn. Cloudflare cũng đã thấy tấn công thật.
Với chủ web nhỏ ở nước mình, chỗ dễ nhầm nhất là ngỡ cập nhật plugin là xong. Tấm khiên WAF chỉ là chiếc phao cứu sinh tạm thời mà thôi.
Trên Hacker News, bài viết thu hút 282 điểm. Một người thấy lỗi nằm yên lâu vậy càng khiến phát hiện của AI đáng nể.
Người khác nhắc OpenAI, Wiz chưa công bố chi phí tính toán.
4. Bạn nên làm gì
- Chạy web WordPress hoặc WooCommerce: Vào Công cụ > Tình trạng website > Thông tin > Máy chủ để xem Phiên bản PHP. Nếu web chạy bản 8.1 trở xuống, bạn cần lên kế hoạch nâng nhánh ngay vì đã hết hạn hỗ trợ.
- Thuê hosting dùng chung: Nhắn tin hỏi thẳng bên hosting xem máy chủ đã cài bản vá lỗ hổng PHP2Shell chưa. Bạn tuyệt đối đừng chủ quan cho rằng chỉ cập nhật plugin là đủ an toàn.
- Tự quản trị VPS hoặc máy chủ: Cập nhật gói phần mềm từ hệ điều hành ngay. Bạn có thể thử công cụ kiểm phiên bản PHP của OpenAI, nhưng nhớ rằng kết quả UNKNOWN không có nghĩa là đã an toàn.
- Dùng Cloudflare: Gói Free đã tự bật luật chặn, không cần làm gì thêm. Gói trả phí nên xem bài của Cloudflare để chắc chắn các bộ quy tắc đang ở chế độ chặn (Block).
Website của bạn hiện đang chạy phiên bản PHP nào rồi?
Hãy để lại bình luận bên dưới để cùng trao đổi với Tuấn nhé!
5. Nguồn
- Dự án PHP — thông báo bảo mật ngày 21/10/2026 và 2 advisory CVE-2026-109618, CVE-2026-109619.
- OpenAI — bài Patch the Planet và công cụ kiểm phiên bản PHP trên GitHub.
- Wiz Research — bài phân tích PHP2Shell ngày 21/10/2026.
- Calif Research — bài “A tale of two PHP remote vulnerabilities”.
- Cloudflare — bài blog và ghi chú thay đổi WAF ngày 21/10/2026.
- WordPress — tài liệu màn hình Tình trạng website.
- Thảo luận trên Hacker News.
- Ảnh đại diện: Wiz Research.
Tin mới về Gemini
Để lại bình luận