Lộ API key là người khác tiêu hạn mức và tiền của bạn
API key là chuỗi ký tự hãng AI cấp để tính hạn mức và tiền vào dự án của bạn. Bài chỉ cách tạo key Gemini, dán vào công cụ, giữ kín.

Mục lục
- 1. API key là gì và dùng để làm gì?
- 2. Vì sao công cụ AI tải từ GitHub đòi API key?
- 3. Cách tạo API key Gemini trong Google AI Studio
- 4. API key của OpenAI (ChatGPT) và Anthropic (Claude) lấy ở đâu?
- 5. Dán API key vào đâu để công cụ đọc được?
- 6. Giữ API key an toàn: lộ key là người khác tiêu tiền của bạn
Nếu bạn đang thắc mắc API key là gì, thì đây là chuỗi ký tự riêng do hãng AI cấp, hay gọi là khoá API. Công cụ gửi kèm chuỗi này để hãng tính hạn mức và tiền vào dự án của bạn.
Dự án là giỏ gom khoá cùng hoá đơn trên hệ thống hãng. Còn hạn mức là số lượt gọi được phép dùng theo khung thời gian.
Khi chạy một công cụ AI lấy từ kho mã nguồn, README hay đòi key vì model nằm ở máy chủ hãng. Google dặn giữ key như mật khẩu, vì lộ key là người lạ tiêu hạn mức của dự án bạn, gây khoản tiền ngoài dự kiến và đọc được tài nguyên riêng.
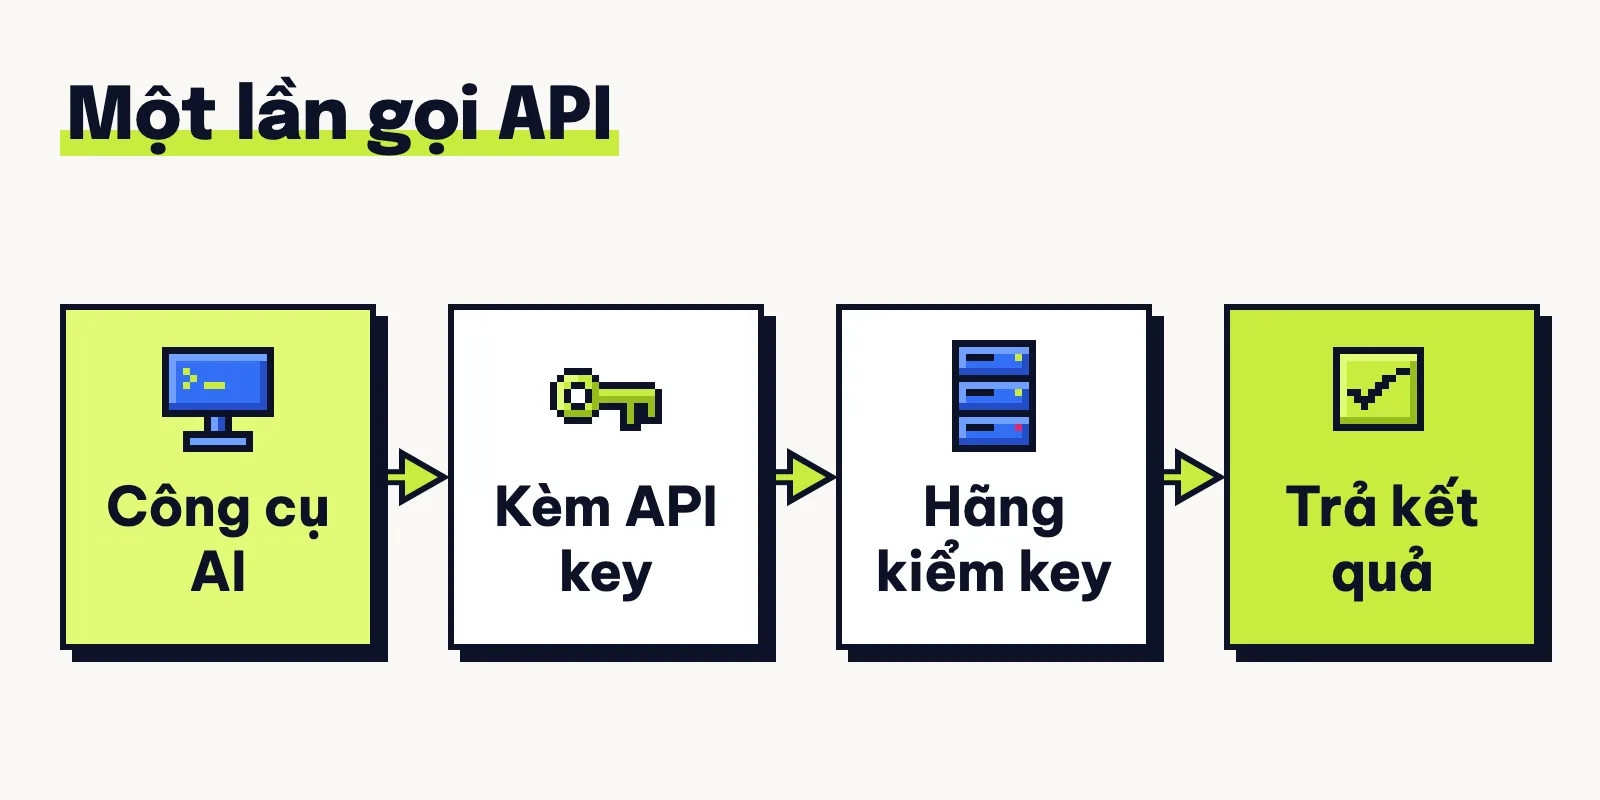
Trong bài này, Tuấn sẽ chỉ bạn cách đọc lỗi, tạo key Gemini trong AI Studio, dán vào máy và xử lý khi lỡ lộ nhé. Bạn nhìn đường đi của một lượt gọi kèm khoá nè.
TÓM TẮT NHANH
- Nối vào dự án: Key giúp hãng tính hạn mức và tiền vào dự án, còn key thường của Google không định danh ai gọi.
- Nhìn mã đoán lỗi: Thiếu key thì Gemini báo 403, sai key báo 400; OpenAI và Anthropic báo 401 kèm câu khác nhau.
- Tạo key ở AI Studio: Bậc miễn phí mở cho vài model, nhưng nội dung gửi lên được Google dùng để cải thiện sản phẩm.
- Ba chỗ dán key: Tuỳ README, bạn đặt key vào biến môi trường, file
.env, hoặc cấu hình MCP server. - Khi lỡ lộ key: Tạo key mới và thay vào công cụ trước, rồi mới tắt key cũ và rà hoá đơn.
1. API key là gì và dùng để làm gì?
Nhiều bạn mới tập vibecode hay nghĩ chiếc chìa khoá này giống tài khoản đăng nhập cá nhân trên web. Thực ra mỗi khi công cụ gửi yêu cầu đi, chuỗi ký tự đó chỉ báo cho máy chủ hãng biết ba thông tin gắn với giỏ dự án của bạn thôi.
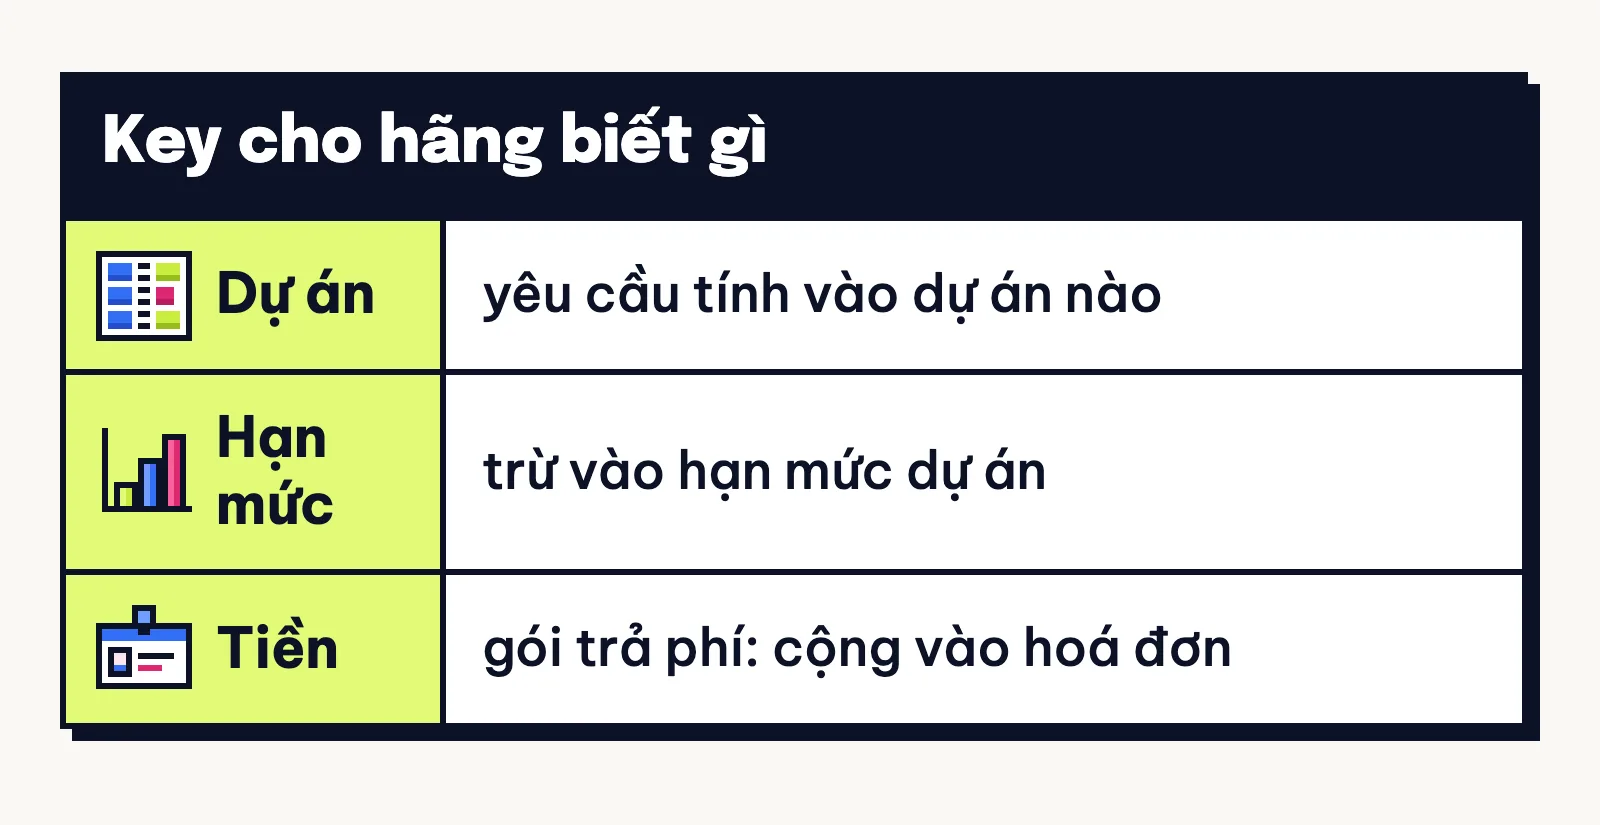
Theo tài liệu của Google Cloud, cả hai loại API key đều giúp gắn yêu cầu vào một dự án để tính tiền và hạn mức. Điểm dễ nhầm nhất là key thường của Google không xác thực một cá nhân hay tài khoản cụ thể nào.
Vì vậy khi hệ thống cần biết đích danh ai đang gọi thì phải dùng loại xác thực khác.
Nhìn bên ngoài, chiếc key của Google là chuỗi ký tự đã mã hoá như AIzaSyDaGmWKa4JsXZ-HjGw7ISLn_3namBGewQe trong tài liệu xác thực của Google Cloud, lúc xài chỉ chép đúng chuỗi đó chứ không có file JSON đi kèm. Đó chỉ là key Google đưa ra làm ví dụ, nên các bạn đừng làm theo hay chép chuỗi này đi dùng mà hãy dùng key của chính mình nhé.
Muốn gọi Gemini API thì mỗi yêu cầu gửi đi đều phải xác thực bằng key thường hoặc auth key. Tuấn hay ví chiếc key này như thẻ ghi nợ của dự án, hễ ai cầm quẹt là giỏ của mình bị trừ.
1.1 API là gì?
Để hiểu vì sao chữ key luôn đi liền với chữ API, bạn nhìn thử hai cánh cửa mà một phần mềm mở cho con người và cho phần mềm khác nhé.
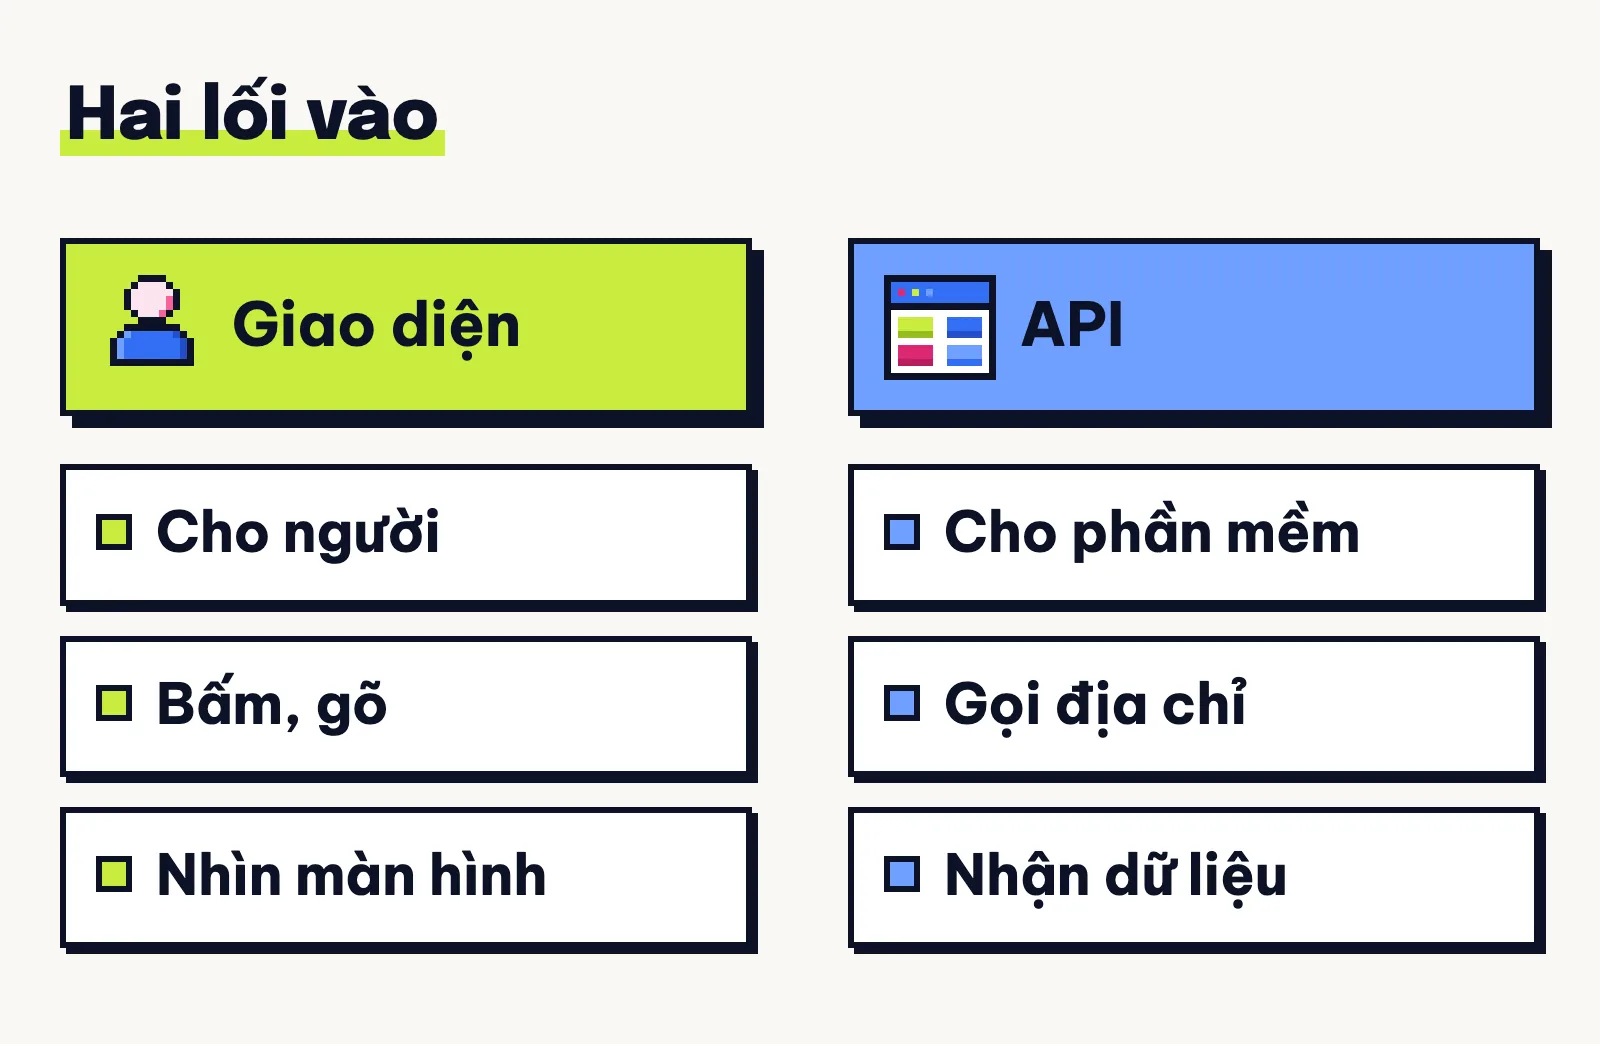
Theo trang giải nghĩa thuật ngữ của MDN, API là bộ tính năng và quy tắc trong một phần mềm để phần mềm khác gọi sang. Nó khác hẳn giao diện màn hình nơi bạn bấm chuột bằng tay.
Công cụ trên máy bạn sẽ đi qua cửa này để gọi tới máy chủ Gemini. Tuấn thấy bạn chỉ cần nhớ hình ảnh cánh cửa nối hai phần mềm như vậy là đủ.
1.2 API key khác token GitHub ở đâu?
Lúc cài công cụ, có phải bạn từng thấy chỗ nhắc tới personal access token của GitHub rồi tự hỏi lấy chuỗi đó dán vào ô API key được không? Hai thứ này không dùng thay nhau được đâu nha.
Token cá nhân của GitHub dùng thay mật khẩu để đăng nhập GitHub qua API hoặc dòng lệnh và phải giữ như mật khẩu. Còn key của hãng AI lại dùng để gọi model và tính hạn mức vào dự án.
Tuấn hay dặn bạn bè nhìn xem công cụ đang cần mở GitHub hay gọi model AI để lấy đúng khoá.
2. Vì sao công cụ AI tải từ GitHub đòi API key?
Từ tài liệu của hãng, Tuấn hiểu là các công cụ không tự chạy model trên máy chỉ làm phần vỏ điều khiển thôi. Bản thân model vẫn nằm ở máy chủ hãng như generativelanguage.googleapis.com của Gemini.
Vì vậy công cụ phải gửi kèm API key qua API để hãng biết tính vào dự án nào. Bạn xem hai nhánh xác thực của Gemini CLI khi nối về máy chủ nhé.
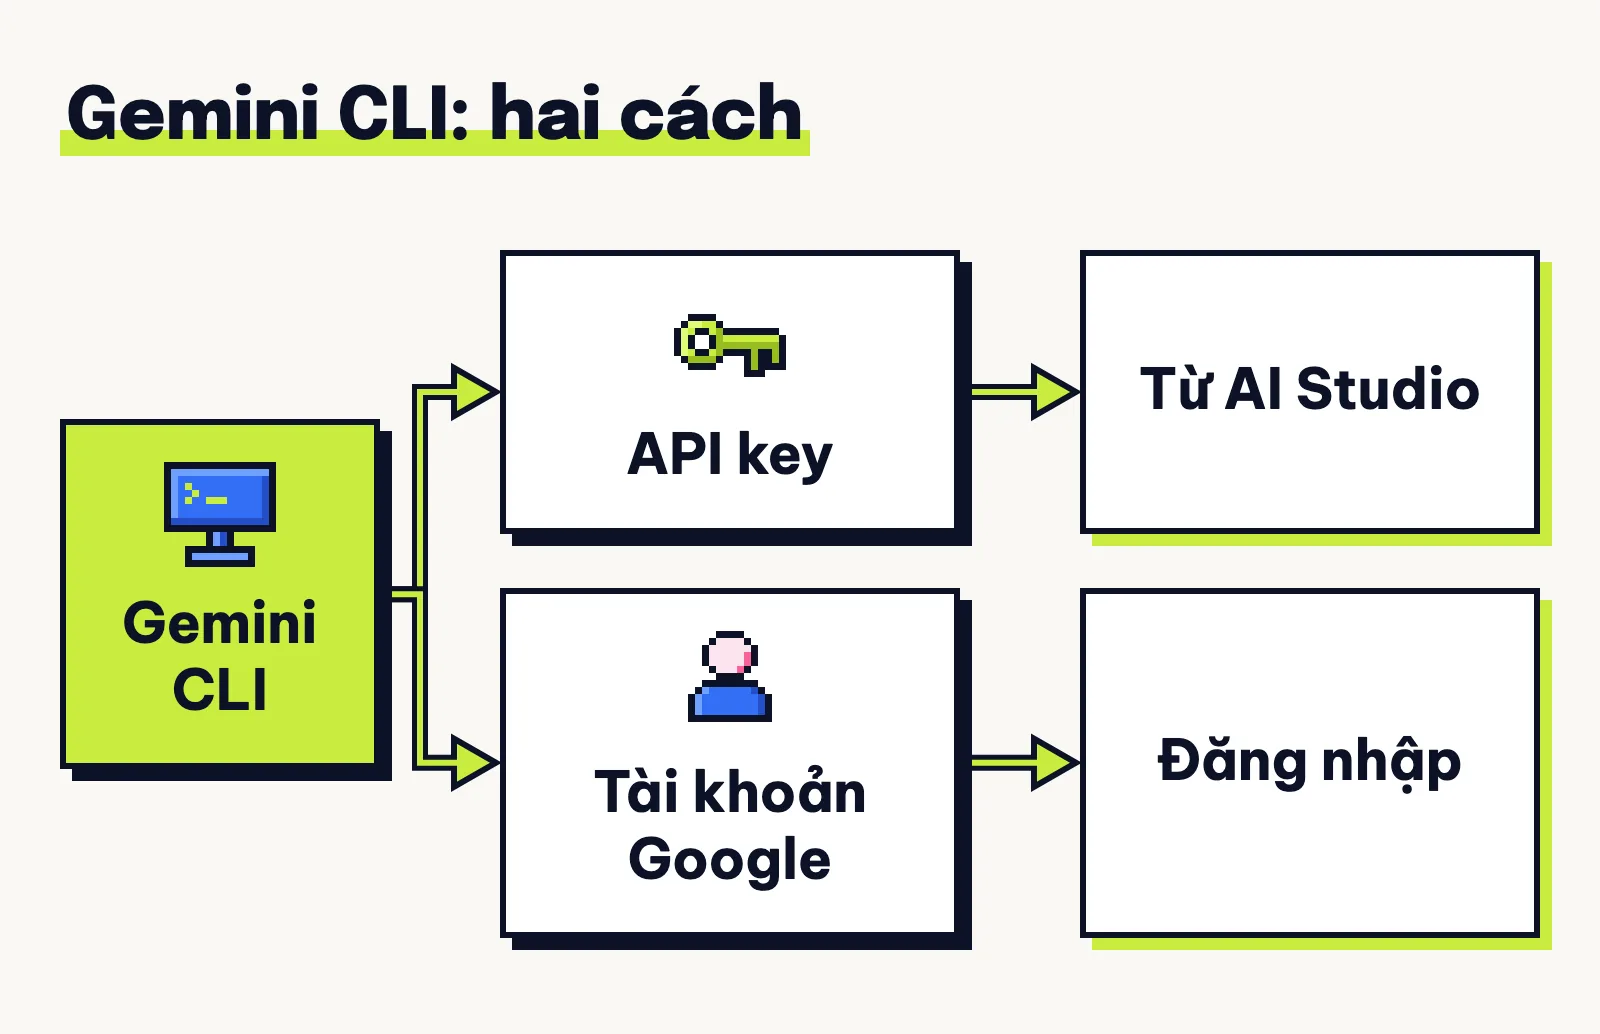
Ví dụ rõ nhất là Gemini CLI ở repo google-gemini/gemini-cli có 108.592 sao trên GitHub lúc tra ngày 28/10/2026. Theo tài liệu xác thực của Gemini CLI, bạn lấy key từ AI Studio, tức trang Google AI Studio, rồi đặt vào biến GEMINI_API_KEY.
Công cụ này cũng cho đăng nhập bằng tài khoản Google nếu bạn không muốn dùng key rời. Dù vậy không phải công cụ nào cũng có hai cách đó, nên Tuấn thấy biết tự lấy key vẫn tiện nhất.
2.1 Thiếu key hay sai key, công cụ báo lỗi gì?
Ngày 28/10/2026, Tuấn đã nhờ trợ lý AI của mình chạy thử lệnh lấy danh sách model của ba hãng trong thư mục cách ly bằng key giả do phòng thử đặt. Bạn nhìn qua mã lỗi mà ba hãng trả về trong đợt gọi thử đó nha.
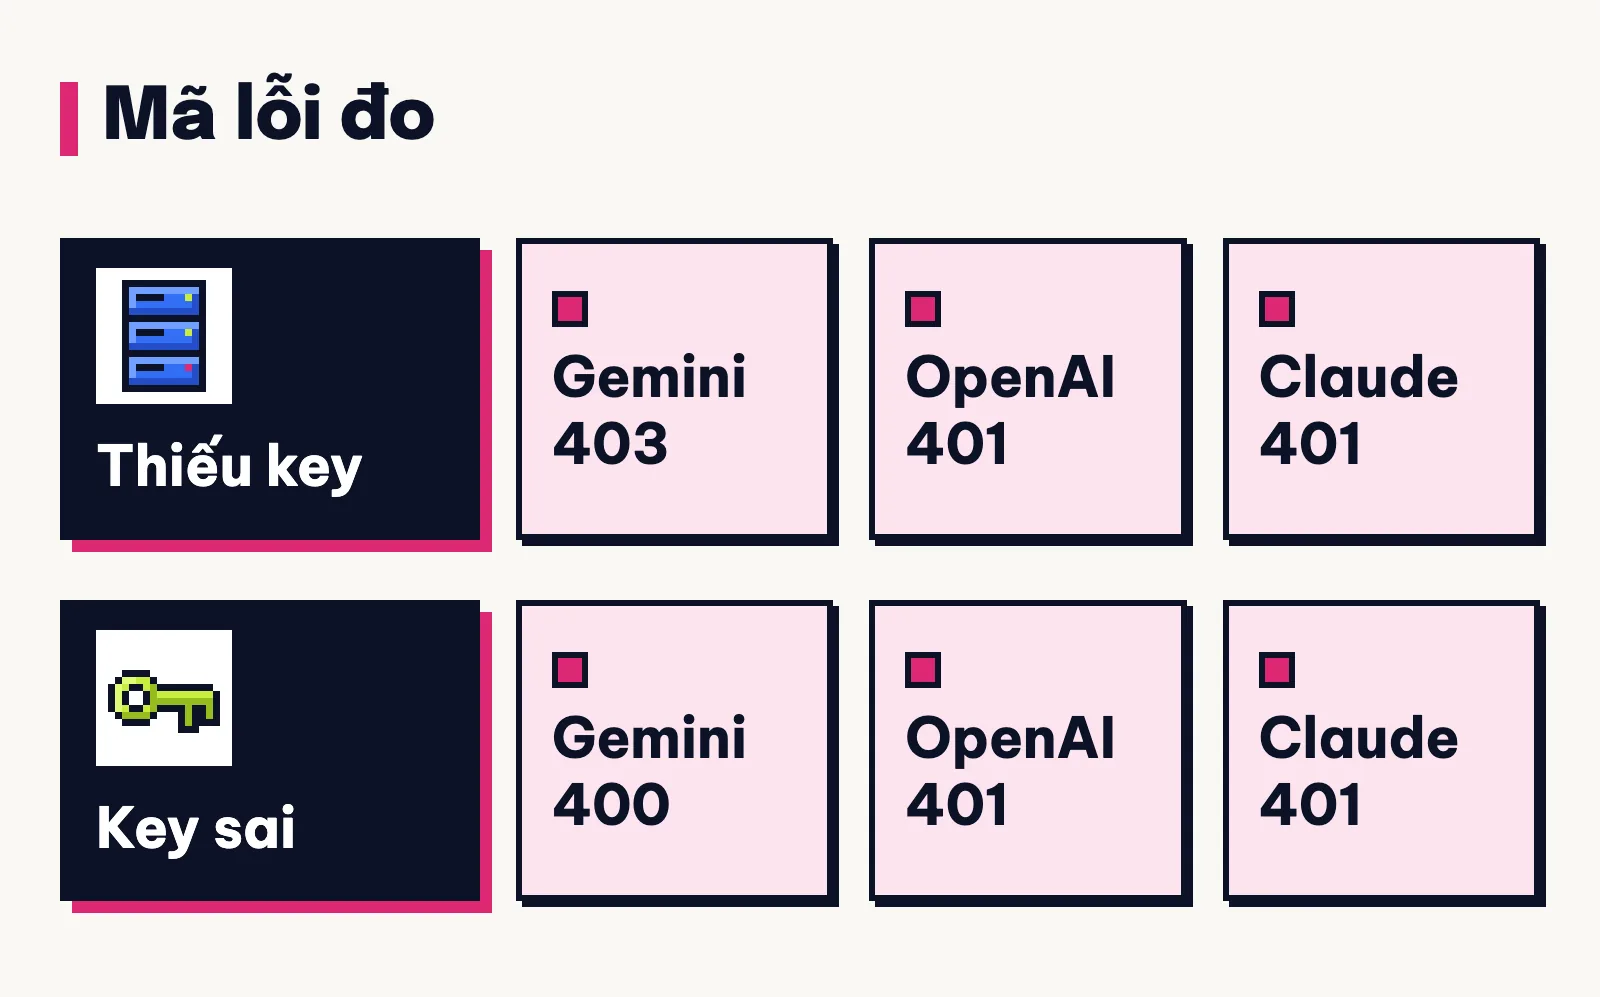
- Gemini: Thiếu key báo HTTP 403
"Method doesn't allow unregistered callers (callers without established identity). Please use API Key or other form of API consumer identity to call this API."nhắc dùng key; sai key báo HTTP 400"API key not valid. Please pass a valid API key."báo key không hợp lệ. - OpenAI: Thiếu header báo HTTP 401
"Missing bearer authentication in header"báo thiếu xác thực; gửi key giảsk-khong-phai-key-thatbáo HTTP 401"Incorrect API key provided: sk-khong**********that."kèm đường dẫn trang key và tự che bằng*. - Anthropic: Thiếu key báo HTTP 401
"x-api-key header is required"đòi header chứa key; sai key báo HTTP 401"invalid x-api-key"nghĩa là key sai.
Tuấn thấy mẹo nhanh nhất là đọc câu tiếng Anh đi kèm để biết quên dán hay dán sai. Bảng lớp hai gom chỗ gửi key và lệnh gọi thử, người mới cứ bỏ qua nhé.
| Hãng | Key gửi ở đâu | Lệnh gọi thử |
|---|---|---|
| Gemini | ?key= hoặc x-goog-api-key | curl -H 'x-goog-api-key: <key giả>' https://generativelanguage.googleapis.com/v1beta/models |
| OpenAI | Authorization: Bearer | curl -H 'Authorization: Bearer <key giả>' https://api.openai.com/v1/models |
| Anthropic | x-api-key | curl -H 'x-api-key: <key giả>' -H 'anthropic-version: 2023-06-01' https://api.anthropic.com/v1/models |
Riêng Gemini nhận key ở cả hai chỗ và đều báo lỗi 400 như nhau.
3. Cách tạo API key Gemini trong Google AI Studio
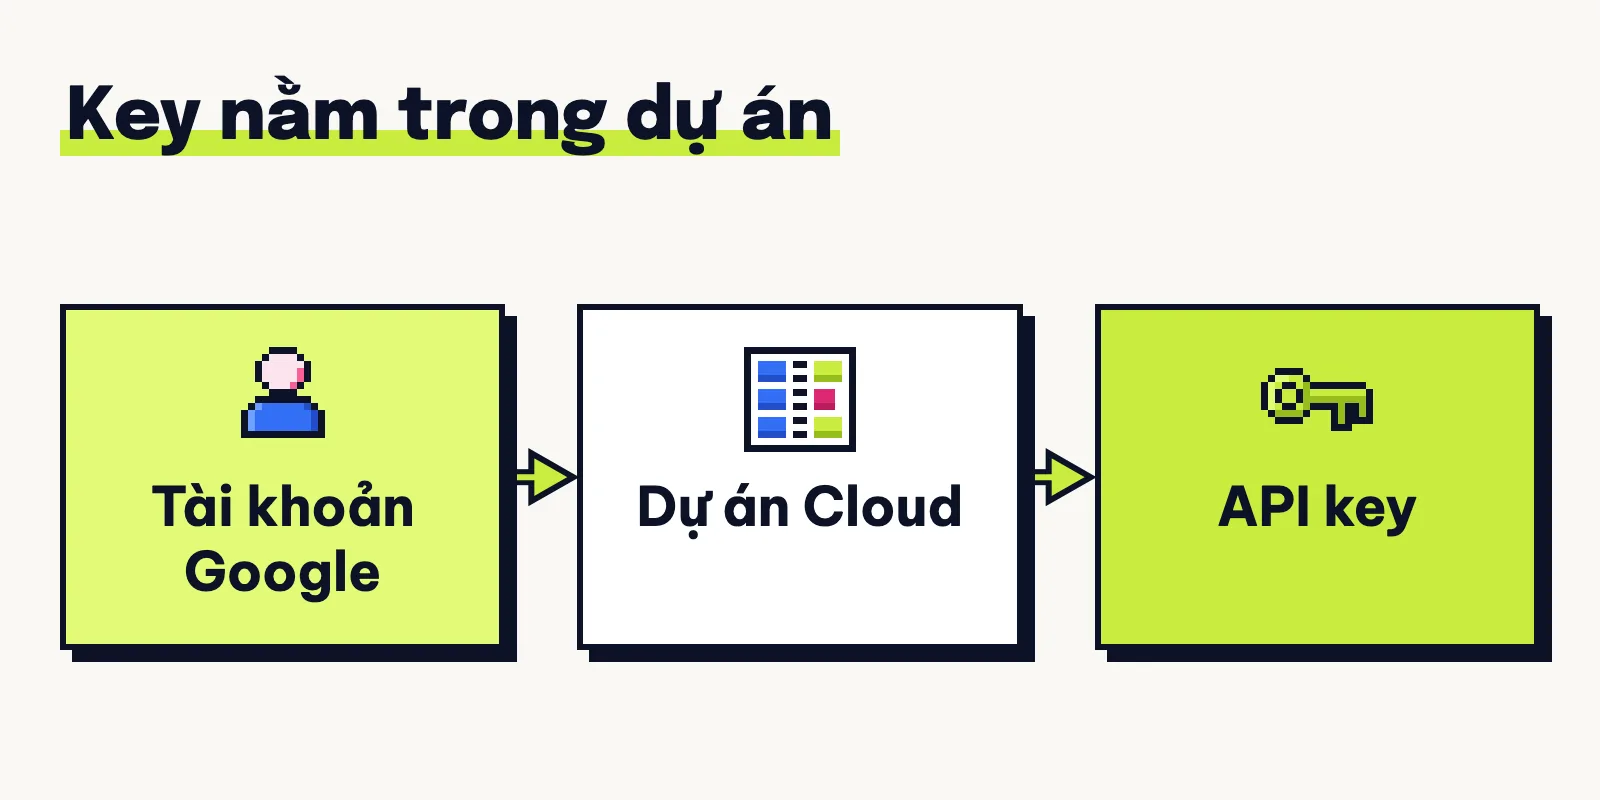
Trên trang Google AI Studio, mỗi API key Gemini đều thuộc một dự án Google Cloud gắn với tài khoản của bạn. Tuấn thấy nhìn rõ cấu trúc ba nấc này trước thì lúc tạo khoá sẽ dễ hiểu hơn.
3.1 Trước khi tạo: tuổi, vùng và dữ liệu gói miễn phí
Theo điều khoản bổ sung của Gemini, bạn phải từ 18 tuổi trở lên. Việt Nam đã có trong danh sách vùng mở dùng khi tra ngày 22/10/2026.
Ở gói không trả phí của AI Studio và Gemini API, Google dùng nội dung bạn gửi cùng câu trả lời để cải thiện sản phẩm. Hãng cũng nói rõ người duyệt có thể đọc đầu vào và đầu ra đó.
Vì thế Google dặn đừng gửi thông tin nhạy cảm, bí mật hay cá nhân vào dịch vụ không trả phí.
3.2 Các bước tạo key trong AI Studio
Trong bài này bên Tuấn chưa bấm tạo key thật trên tài khoản cá nhân, nên bốn bước tiếp theo được tóm theo trang hướng dẫn dùng key Gemini của Google xem ngày 28/10/2026.
- Bạn mở trình duyệt vào trang tạo và xem khoá tại
https://aistudio.google.com/apikey. - Bạn đăng nhập tài khoản Google rồi đồng ý Điều khoản dịch vụ; với người mới, AI Studio sẽ tự tạo sẵn một dự án Google Cloud mặc định cùng một key.
- Muốn tạo thêm khoá mới ngay tại bảng quản lý của AI Studio, bạn bấm nút Create API key.
- Khi chuỗi khoá hiện ra, bạn chép lại và cất riêng để dán vào công cụ.
Đôi khi vào trang mà nút tạo khoá không bấm được, bạn nhìn qua hai nhánh xử lý của nút này nhé.

Nếu nút Create API key bị mờ và báo "You do not have permission to create a key in this project", nghĩa là bạn thiếu quyền trong dự án của tổ chức. Lúc này bạn nhờ quản trị viên cấp quyền hoặc tạo dự án Google Cloud riêng ngoài tổ chức.
Ở lớp hai, tài liệu Google cập nhật 27/10/2026 ghi rõ từ 28/05/2026 mọi key mới trong AI Studio đều là auth key. Gemini API cũng từ chối các key thường chưa đặt hạn chế.
Ngoài ra từ 07/05/2026, key chưa hạn chế để lâu không dùng sẽ bị chặn, nên mẹo của Tuấn là cứ tạo key mới.
3.3 API key Gemini có miễn phí không?
Muốn biết xài khoá Gemini có tốn phí không, bạn nhìn qua hai cột so sánh bậc miễn phí và bậc trả phí của Google để nắm rõ giới hạn trước khi gọi nhé.

Theo bảng giá Gemini của Google xem ngày 28/10/2026, gói Free chỉ mở cho một số model và không tính tiền token. Đổi lại thì nội dung bạn gửi lên sẽ được dùng để cải thiện sản phẩm.
Ví dụ khi xem ngày 28/10/2026, Gemini 3.8 Flash có ở gói miễn phí còn Gemini 4 Argon thì không có.
Tài khoản mới luôn bắt đầu ở bậc Free và gọi được tới hạn mức của bậc này. Hạn mức đó gắn với bậc sử dụng của dự án và xem được trong AI Studio.
Muốn lên bậc trả phí, bạn nối tài khoản thanh toán và nạp trước tối thiểu 5 USD mua credit theo quy định xem ngày 28/10/2026. Bạn lưu ý là credit trả trước sẽ hết hạn sau 1 năm và không hoàn tiền.
Điểm Tuấn yên tâm là khi số dư về 0 USD, mọi key trong các dự án gắn với tài khoản thanh toán đó đều ngừng chạy cùng lúc.
4. API key của OpenAI (ChatGPT) và Anthropic (Claude) lấy ở đâu?
Nếu công cụ bạn tải về đòi khoá của OpenAI hay Anthropic, bạn hãy nhìn qua nơi lấy key và quy tắc tính tiền tách khỏi gói chat của từng hãng nha.

Với OpenAI, bạn tạo key tại platform.openai.com/settings/organization/api-keys rồi đặt vào biến môi trường OPENAI_API_KEY, tức dòng tên kèm giá trị cất trong hệ điều hành để công cụ tự đọc. Theo bài trợ giúp tính tiền của OpenAI, cước phí gọi API được tính tách hẳn khỏi gói thuê bao ChatGPT, nên bạn cần thêm thẻ thanh toán riêng ở cài đặt tài khoản API.
Với Anthropic, bạn vào platform.claude.com/settings/keys bấm Create key để lấy chuỗi mở đầu bằng sk-ant- cho biến ANTHROPIC_API_KEY. Bạn nhớ chép cất ngay vì Console chỉ hiện đủ key một lần lúc tạo, mất là phải tạo mới.
Theo bài trợ giúp tách hoá đơn gói chat của Anthropic xem ngày 28/10/2026, tiền Claude API tính riêng với gói chat. Tuấn thấy chỉ gói Max và Team mới có kèm credit hằng tháng thôi.
5. Dán API key vào đâu để công cụ đọc được?
Khi đã có API key, bạn mở README của công cụ xem cần đặt tên biến là gì. Tài liệu của Google khuyên bạn đọc key từ biến môi trường thay vì để trong file cấu hình.
Tuấn mời bạn nhìn qua ba chỗ cất khoá quen thuộc nhất trên máy tính trước nhé.

5.1 Đặt biến môi trường trên Mac và Windows
Trên Mac dùng zsh, bạn mở cửa sổ gõ lệnh trên Mac, thêm dòng export vào cuối file ~/.zshrc rồi nạp lại file.
Còn trên Windows, Tuấn chỉ ghi theo tài liệu Google chứ chưa thử vì Tuấn dùng Mac. Bạn tìm "Environment Variables", bấm New để đặt tên GEMINI_API_KEY kèm giá trị key, bấm OK rồi mở cửa sổ lệnh mới.
Nếu dùng Mac, bạn mở file ~/.zshrc (chưa có thì tạo), thay phần giữ chỗ <YOUR_API_KEY_HERE> bằng key của bạn rồi thêm dòng export vào cuối file và lưu lại. Sau khi lưu, bạn mới gõ dòng source ~/.zshrc vào Terminal để nạp lại nha:
export GEMINI_API_KEY=<YOUR_API_KEY_HERE>
source ~/.zshrc
Khi bạn đặt key bằng export trong file cấu hình shell, mọi chương trình mở từ shell đó đều đọc được key. Tuấn thấy cách này rất tiện nhưng bạn đừng chạy phần mềm lạ.
Ba gạch lớp hai tiếp theo ghi tên biến của từng hãng, người mới cứ bỏ qua nhé:
- Gemini: Thư viện Google tự đọc
GEMINI_API_KEYhoặcGOOGLE_API_KEY, đặt cả hai thìGOOGLE_API_KEYđược ưu tiên thắng. - OpenAI: Hãng khuyên bạn khai báo tên biến môi trường là
OPENAI_API_KEY. - Anthropic: Bộ công cụ SDK tự động đọc biến
ANTHROPIC_API_KEY.
5.2 File .env của công cụ
Nếu README công cụ bảo tạo file .env trong thư mục dự án, bạn xem thử thứ tự mà Gemini CLI đi tìm chiếc file này trên máy nhé.

Với Gemini CLI, bạn tạo file .gemini/.env ở thư mục dự án hoặc thư mục nhà. Công cụ tìm ngược từ thư mục đang mở lên, gặp file .env nào trước thì chỉ nạp đúng một file đó rồi dừng chứ không gộp biến từ hai file, và chỉ dùng ~/.gemini/.env khi không tìm thấy file nào.
Tài liệu của Gemini vẫn khuyên đọc key từ biến môi trường hơn là file cấu hình. Tuấn thấy file .env tiện khi tách key riêng, miễn là bạn không bao giờ đưa file chứa key vào Git.
5.3 File cấu hình MCP server
Khi bạn cài MCP server vào ứng dụng như Claude Desktop, khoá sẽ đặt trong tệp cấu hình nối trợ lý AI với công cụ tên là claude_desktop_config.json. Trên Mac, file này nằm ở ~/Library/Application Support/Claude/claude_desktop_config.json, còn trên Windows nằm tại %APPDATA%\Claude\claude_desktop_config.json, riêng app MCP khác có file riêng.
Bạn nhìn khung JSON ngắn này để hiểu chỗ đặt khối "env" chứa khoá cho server Brave Search với giá trị giữ chỗ nhé:
{
  "mcpServers": {
    "brave-search": {
      "env": {
        "BRAVE_API_KEY": "<YOUR_KEY_HERE>"
      }
    }
  }
}
Mỗi MCP server quy định tên biến riêng như BRAVE_API_KEY trong README, nên mẹo của Tuấn là cứ mở README của server đang cài ra chép tên biến vào khối "env" cho chuẩn.
6. Giữ API key an toàn: lộ key là người khác tiêu tiền của bạn
Dán khoá xong rồi thì việc quan trọng tiếp theo là giữ kín chuỗi ký tự đó. Bạn nhìn thử chuỗi hậu quả xảy ra khi chiếc chìa khoá này lọt vào tay người lạ nè.
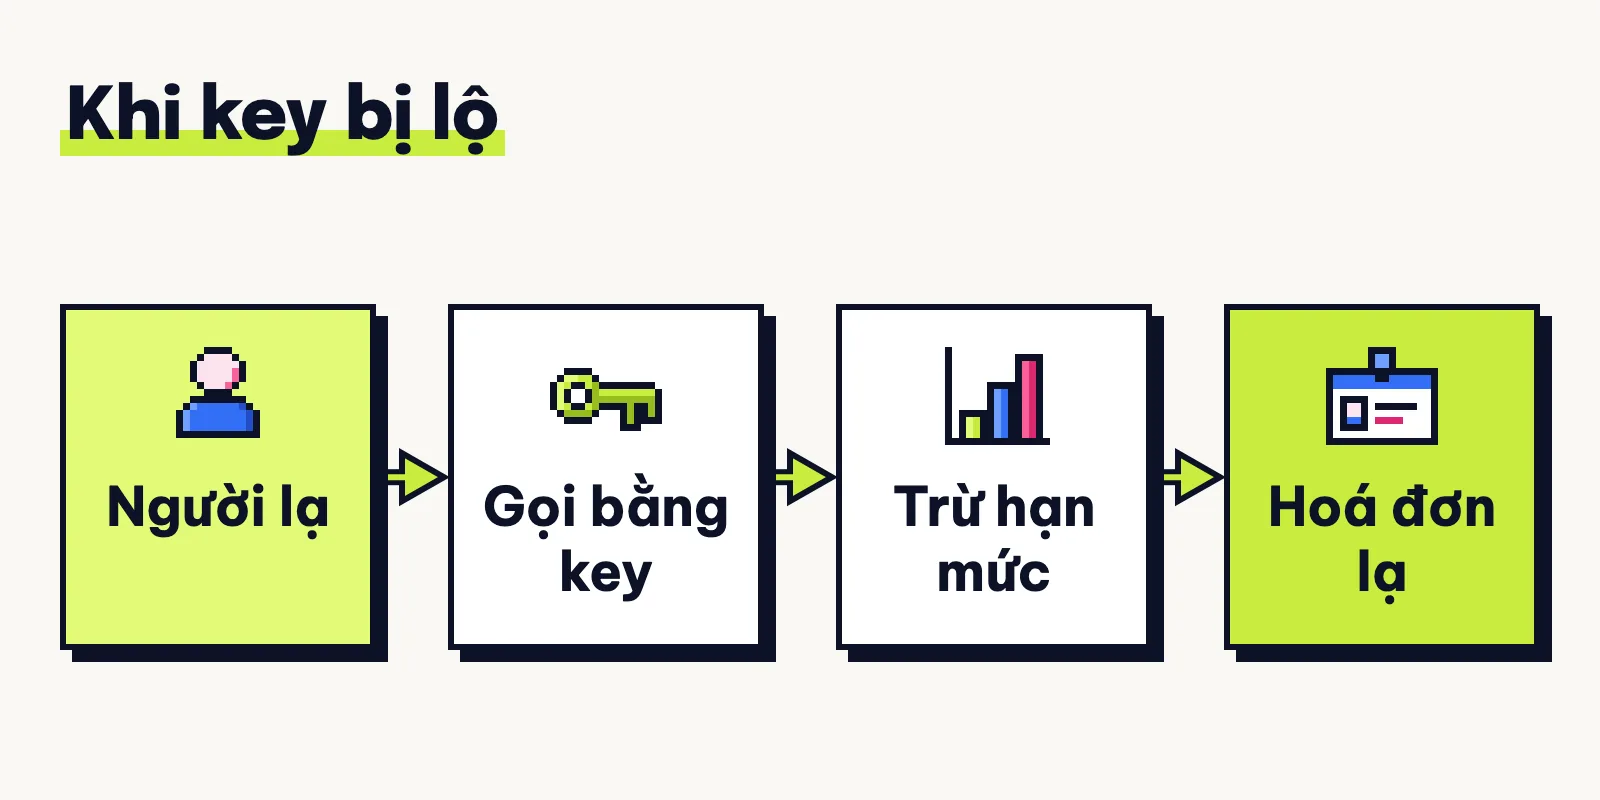
Google dặn giữ API key như mật khẩu, vì lộ khoá là người khác tiêu hết hạn mức trong dự án của bạn. Khi đó dự án sẽ phát sinh khoản tính tiền ngoài dự kiến và lộ cả tài nguyên riêng.
OpenAI cũng nhắc key là bí mật riêng, nên bạn đừng chia sẻ và đừng để trong mã chạy phía trình duyệt hay app. Tuấn thấy người mới làm web rất hay dán nhầm key vào giao diện khiến ai mở trang cũng lấy được.
6.1 Không đẩy key lên GitHub, không dán vào khung chat
Vậy khoá hay bị lộ ở đâu nhất khi làm việc hằng ngày? Bạn đối chiếu ba nơi không nên để chuỗi bí mật với những chỗ cất khoá an toàn trên máy nhé.
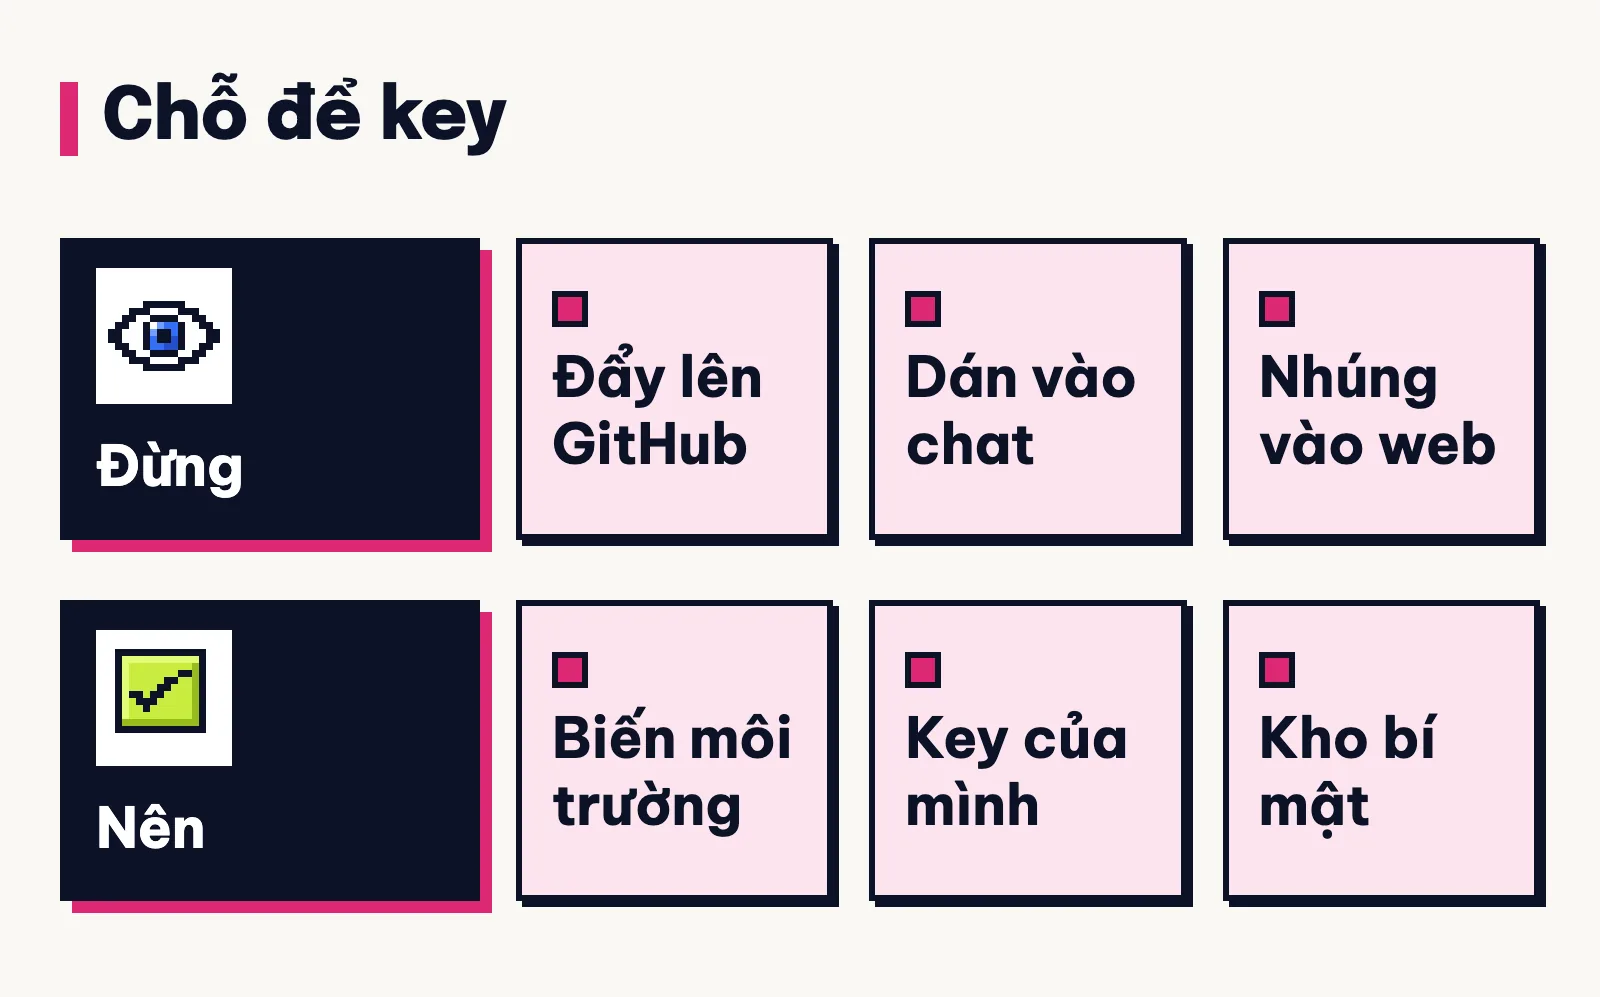
Theo OpenAI, việc đưa key vào mã nguồn rồi commit bằng phần mềm ghi lịch sử phiên bản của repo là đường lộ khoá rất hay gặp. Nếu đó là repo công khai thì bạn đang vô tình chia chìa khoá của mình cho cả Internet.
Trên GitHub.com có bật sẵn tính năng chặn đẩy bí mật theo trang tài liệu chặn đẩy bí mật của GitHub để cản đẩy khoá lên repo công khai.
Tuy vậy tính năng này chỉ chặn theo các mẫu nhận diện được thôi. Khoá kiểu chung chỉ được dò khi chủ repo tự mở rộng, nên bạn đừng ỷ lại nhé.
OpenAI đã dặn không chia sẻ key, còn nội dung gửi vào gói miễn phí của Google thì người duyệt có thể đọc.
Từ đó Tuấn hiểu là dán key vào khung chat với trợ lý AI hay nhóm chat chính là đưa khoá cho bên khác giữ. Vì vậy Tuấn luôn xoá dòng key trước khi gửi ảnh đi hỏi lỗi.
6.2 Lỡ lộ key thì làm gì?
Nếu lỡ đẩy nhầm file chứa khoá lên GitHub hay dán lộn vào khung chat thì bạn khoan xoá vội khoá cũ ngay, mà hãy đi theo bốn bước tuần tự này nhé.
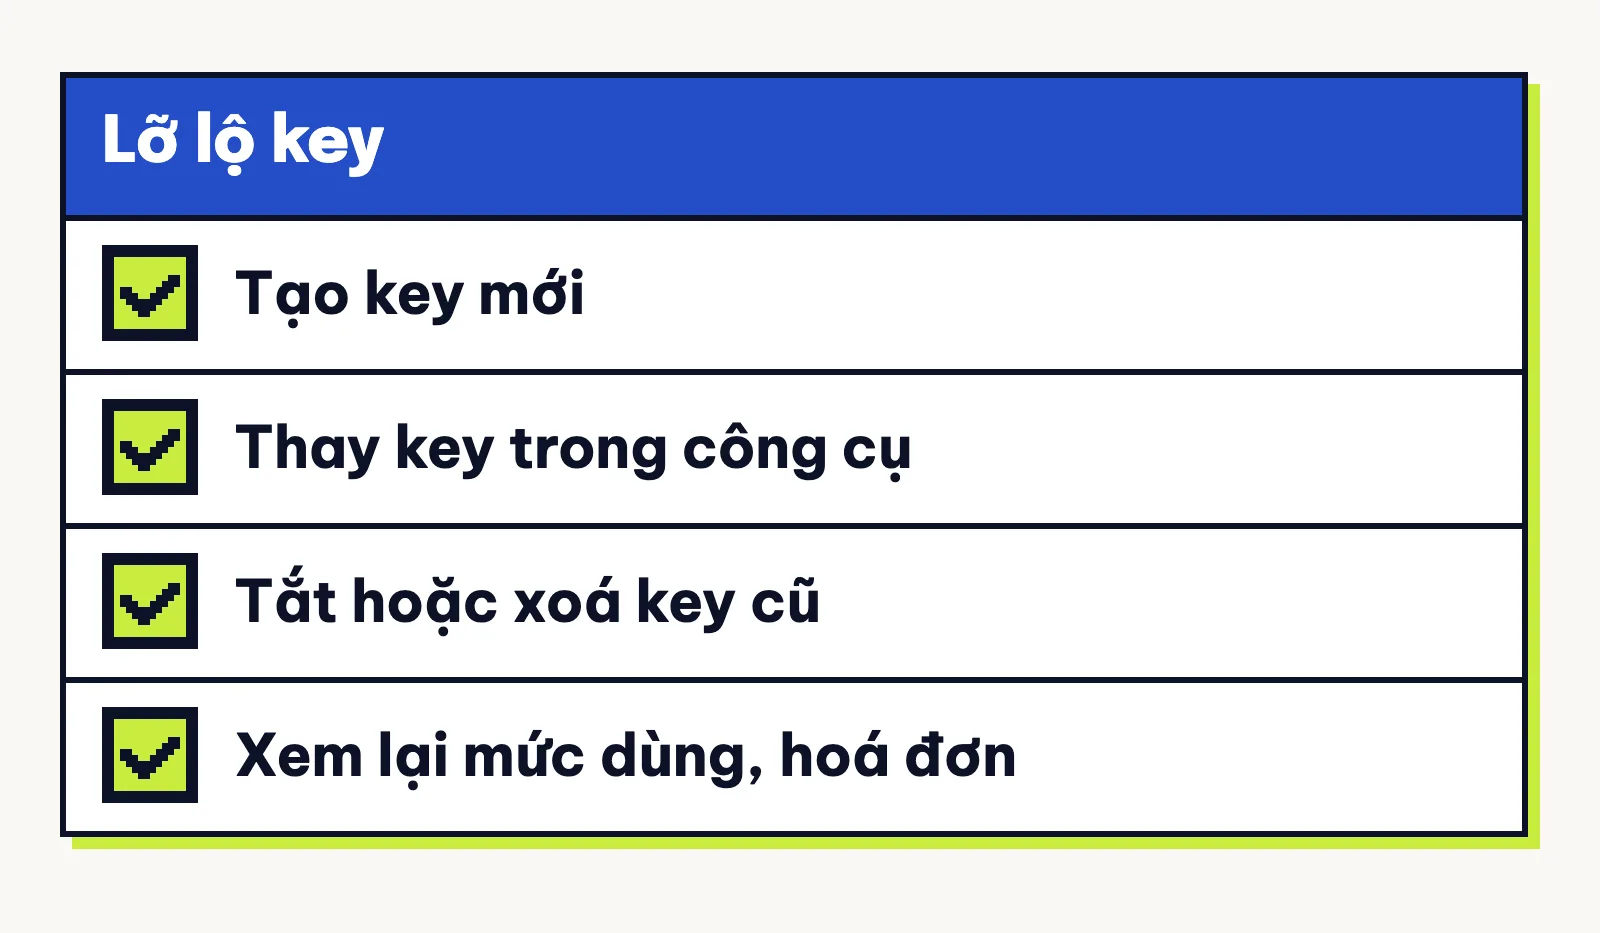
- Bạn mở AI Studio hoặc bảng điều khiển Cloud để tạo một chiếc key mới làm khoá thay thế.
- Bạn cập nhật lại ứng dụng hoặc công cụ trên máy sang dùng chiếc key mới vừa tạo.
- Sau khi key mới đã chạy ổn định, bạn mới quay lại trang quản lý để tắt hoặc xoá chiếc key bị lộ.
- Cuối cùng, bạn mở kiểm tra lại bảng thống kê mức dùng cùng nhật ký tính tiền của dự án để rà lượt gọi lạ.
OpenAI cho biết lệnh thu hồi key ở trang API Keys có hiệu lực trong vài giây. Loại auth key của Google cũng có cơ chế tự chặn nhanh những chiếc key lộ mà hãng phát hiện.
Dù vậy Tuấn khuyên bạn vẫn nên tự tay đổi và tắt key cũ ngay cho an tâm.
6.3 Có nên mua API key giá rẻ trên mạng?
Thấy người rao bán API key giá rẻ trên mạng thì có nên mua về dùng thử không? Bạn nhìn kỹ ba điểm vướng của loại khoá mua lại này trước khi quyết định nha.

Xét theo quy định của riêng OpenAI, mỗi chiếc key chỉ dành cho chính người được cấp nên hành vi đem chia sẻ khoá cho người khác xài là vi phạm điều khoản của OpenAI.
Từ việc key gắn với dự án, Tuấn hiểu là key bán giá rẻ thực chất thuộc dự án và tài khoản của người khác. Mọi yêu cầu cùng nội dung bạn gửi đi đều chảy qua dự án của họ.
Chiếc key đó cũng dễ bị hãng chặn khi phát hiện lộ hoặc bị chủ dự án tắt bất cứ lúc nào. Tuấn khuyên bạn cứ quay lại mục 3 tự tạo key Gemini chính chủ trong AI Studio nhé.
Tuấn mong mấy kinh nghiệm trong bài sẽ giúp bạn tự lấy và giữ khoá an toàn khi thử công cụ mới. Bạn đang định lấy key của hãng nào, hay còn vướng ở mã lỗi nào thì bình luận cho Tuấn biết nhé?
Tin mới về Gemini
Nhắn cho Tuấn ở đây nhé